UTMとウイルス対策ソフトの違いは?守る場所と防げる範囲を比べて解説
「ウイルス対策ソフトを入れているのに、なぜUTMも必要なのか」。提案を受けた際に最初に出てくる疑問です。どちらもウイルスを防ぐ製品に見えるため、二重に払っているように感じられます。
結論から言えば、この2つは守る場所が違います。どちらか一方でもう一方を置き換えることはできません。ただし、両方入れれば安心という話でもありません。
この記事では、2つの違いを機能と守備範囲の両面から整理し、それぞれで防げないものを具体的に挙げました。あわせて、警察庁が公表している実際の被害の入口についても触れます。
目次
- 一番の違いは守る場所
- UTMはネットワークの入口に置く
- ウイルス対策ソフトは端末の中を守る
- 建物の門と各部屋の鍵に例えられる
- 機能を並べて比べる
- UTMにあって対策ソフトにない機能
- 対策ソフトにあってUTMにない機能
- 名前は同じでも中身が違うアンチウイルス
- UTMだけでは防げないもの
- USBメモリ経由の感染
- 社外で感染した端末の持ち込み
- 内部の人による持ち出し
- 暗号化された通信の中身
- ウイルス対策ソフトだけでは防げないもの
- 外部からの不正アクセス
- ソフトを入れられない機器がある
- 社内での感染拡大
- 不審なサイトへのアクセス
- 実際の被害はどこから入っているのか
- ランサムウェアの被害は高水準が続いている
- 感染経路の大半はVPN機器とリモート接続
- この事実が意味すること
- 両方あっても足りない部分
- 機器の更新と認証情報の管理
- バックアップの取り方
- 侵入された後を見る仕組み
- 自社にはどちらが必要か
- ウイルス対策ソフトは前提として必要
- UTMを足すかどうかの判断軸
- 費用をどう配分するか
- 導入と運用で確認しておくこと
- 機能が二重になっていないか
- 誰が更新と確認を担当するか
- 警告が出たときの手順
- まとめ|守る場所が違うので置き換えはできない
| 確認したいポイント | 結論 | 詳細 |
|---|---|---|
| 一番の違いは何? | 守る場所が違う | UTMはネットワークの入口、ウイルス対策ソフトは端末の中を守ります。 |
| 機能はどう違う? | 重なる部分と固有の部分がある | どちらもアンチウイルス機能を持ちますが、検査する対象が別物です。 |
| UTMで防げないものは? | USB経由と持ち込み端末 | ネットワークを通らない経路や、社外で感染した端末には対応できません。 |
この記事でわかること
- UTMとウイルス対策ソフトの守備範囲の違い
- それぞれが防げないものと、その理由
- 複合機や防犯カメラなど、対策ソフトを入れられない機器の扱い
- 警察庁の統計が示す、実際の被害の侵入経路
- 自社にとって何が足りていないかを判断する視点
| 自社に足りていない部分の整理からご相談ください いま入れている対策と、足りていない部分を整理してお伝えします。導入をすすめる前に現状の確認から行います。 お問い合わせはこちらから。 |
一番の違いは守る場所
UTMはネットワークの入口に置く
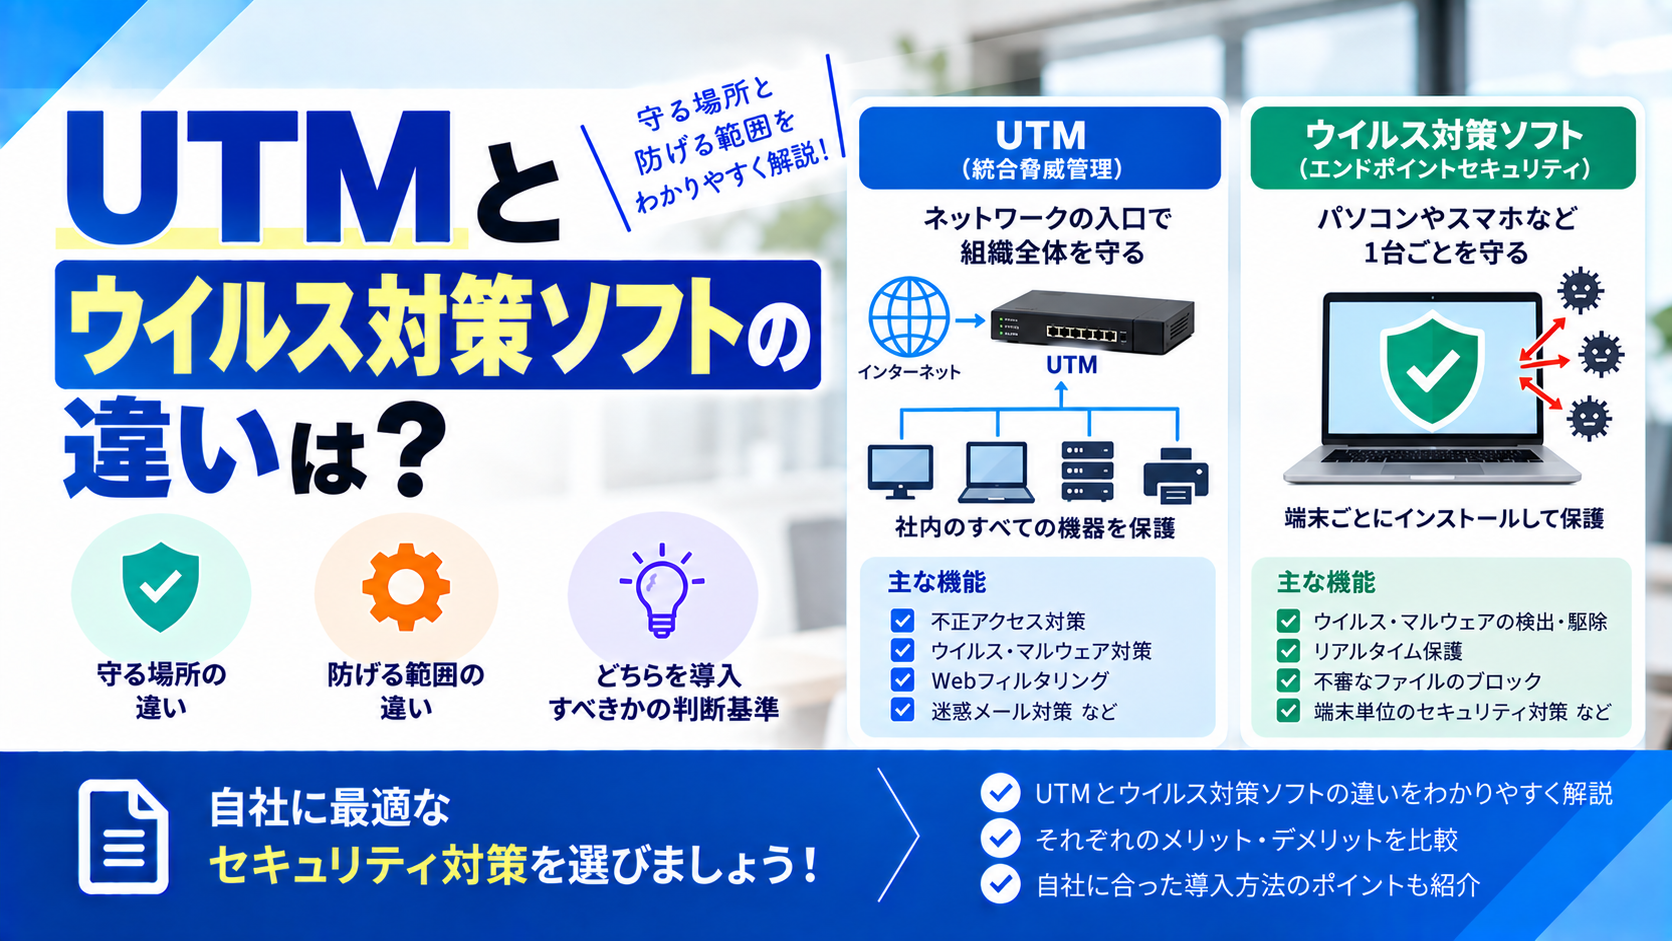
UTMは、社内ネットワークとインターネットの境界に設置する機器です。出入りする通信をまとめて検査し、危険なものを入口で止めます。
パソコンにソフトを入れるわけではないため、社内のすべての機器がまとめて守られるという特徴があります。1台で全体をカバーする考え方です。
ファイアウォール、不正侵入の検知と防御、ウイルスの検査、迷惑メールの遮断、有害サイトの遮断といった機能を1台にまとめています。
検査の処理は機器側で行われるため、個々のパソコンの動作が重くなることはありません。台数が多い環境ほど、この点は運用上の利点になります。
ウイルス対策ソフトは端末の中を守る
一方のウイルス対策ソフトは、パソコンやスマートフォンなど端末それぞれにインストールして使います。その端末の中でファイルの読み書きや動作を監視し、不審なものを隔離します。
通信を経由しない経路でも検知できるのが大きな違いです。USBメモリから持ち込まれたファイル、すでに端末内にあるファイルも対象になります。
守る範囲は入れた端末1台だけですが、その端末がどこにあっても機能します。社外に持ち出したノートパソコンも守られます。
建物の門と各部屋の鍵に例えられる
よく使われるたとえが、建物の入口と部屋の鍵です。UTMは建物のエントランスで来訪者を確認する仕組み、ウイルス対策ソフトは各部屋の鍵にあたります。
エントランスをすり抜けた相手がいても、部屋に鍵がかかっていれば被害は防げます。逆に、部屋の鍵だけでは建物全体への侵入は止められません。
複数の層で守る考え方は多層防御と呼ばれ、いずれか1つが破られても被害を食い止めるという発想にもとづいています。
裏を返せば、どちらか一方しかない状態は、層が1つしかないということです。そこを突破されれば、次に止める仕組みがありません。
関連記事:UTMの比較ポイント7つ|主要メーカーの特徴と費用相場・失敗しない選び方を解説
機能を並べて比べる
UTMにあって対策ソフトにない機能
外部からの不正なアクセスを遮断するファイアウォール、攻撃の兆候を検知して止める侵入防御、有害なサイトへのアクセスを制限するフィルタリング、拠点間や在宅勤務で使う暗号化通信の終端。これらはUTM側の役割です。
特定のアプリケーションの使用を制限する機能を持つ製品もあります。業務に関係のないサービスへの通信を止めるといった使い方ができます。
対策ソフトにあってUTMにない機能
端末内のファイルを直接検査する機能、USBメモリなど外部媒体の検査、すでに感染したファイルの隔離と駆除。これらは端末側にソフトがなければできません。
社外に持ち出した端末を守れるという点も、UTMにはない特性です。カフェや自宅の回線につないでいる間、社内のUTMは一切関与しません。
名前は同じでも中身が違うアンチウイルス
混乱の原因になっているのが、どちらも「アンチウイルス」という機能名を持っていることです。ただし検査する対象が違います。
UTMのアンチウイルスは、通過する通信の中身を検査します。ダウンロードされるファイルやメールの添付ファイルが対象です。対策ソフトのアンチウイルスは、端末に保存されたファイルと動作を検査します。
同じ名前でも役割が異なるため、片方があれば十分という判断にはなりません。
関連記事:UTM導入の手順と成功のポイント|選び方・設置・運用まで中小企業向けに解説
UTMだけでは防げないもの
USBメモリ経由の感染
ネットワークを通らない経路は、入口に置いた機器では検知できません。USBメモリや外付けハードディスクから持ち込まれたウイルスは、UTMの検査対象外です。
取引先から受け取った媒体、自宅から持ち込んだ媒体が経路になる事例は今もあります。この領域は端末側のソフトが担当します。
社外で感染した端末の持ち込み
在宅勤務や出張先でノートパソコンが感染し、そのまま社内に持ち込まれるケースです。感染は社外で起きているため、社内の入口では何も起きません。
持ち込まれた端末が社内ネットワークにつながった時点で、被害は内側から広がります。テレワークが定着した現在、この経路の重要性は増しています。
内部の人による持ち出し
従業員が意図的にデータを持ち出す場合、外部からの攻撃ではないため検知が難しくなります。正規のアカウントで正規の操作をしているように見えるためです。
この領域は機器では対応しきれず、アクセス権限の設計や操作ログの記録といった別の対策が必要になります。
暗号化された通信の中身
現在のWeb通信の大半は暗号化されています。中身を検査するには一度復号する処理が必要ですが、これは負荷が高く、有効にすると通信が遅くなることがあります。
処理性能の都合でこの機能を無効にしている場合、通信の中身は検査されていません。導入済みの方は、自社の設定がどうなっているかを確認しておく価値があります。
関連記事:UTMの費用相場と内訳|企業規模別の料金目安・導入方法・コスト削減のコツまで解説
| 自社に足りていない部分の整理からご相談ください すでに導入済みの機器がどのような設定になっているか、確認からお引き受けします。他社で導入されたものでも構いません。 お問い合わせはこちらから。 |
ウイルス対策ソフトだけでは防げないもの
外部からの不正アクセス
端末に入れたソフトは、その端末の中で起きることを監視します。ネットワークの外から社内サーバーへ侵入しようとする通信そのものを止める役割は持ちません。
攻撃が届く前に遮断するという発想が、端末側の対策にはないという違いです。
ソフトを入れられない機器がある
ここが最も見落とされやすい点です。社内にあるすべての機器にウイルス対策ソフトを入れられるわけではありません。
複合機、防犯カメラ、NAS、ネットワーク機器、電子黒板。これらは端末用のソフトをインストールできません。それでいて、ネットワークにつながり、内部にデータを保持しています。
実際、ネットワークカメラが乗っ取られて映像が外部から閲覧できる状態になった事例や、複合機がインターネットから見える状態になっていた事例が公表されています。対策ソフトでは、この領域を守れません。
社内での感染拡大
1台が感染したあと、社内の他の端末やサーバーへ広がっていく動きは、感染した端末の外側で起きます。対策ソフトを入れていない機器があれば、そこが中継点になります。
共有フォルダーが暗号化される被害は、こうして広がります。
不審なサイトへのアクセス
危険なサイトへの接続を、業務用のポリシーとして一律に制限する機能は、端末側のソフトだけでは実現しにくい領域です。製品によっては備えていますが、端末ごとの設定になります。
入口でまとめて制御するほうが、設定漏れが起きにくいという運用上の違いがあります。
従業員が個別に設定を無効にできてしまう構成では、ルールとして機能しません。誰が設定を変更できるのかという権限の設計も、あわせて考えるべき部分です。
実際の被害はどこから入っているのか
ランサムウェアの被害は高水準が続いている
警察庁の集計によると、令和7年上半期に報告されたランサムウェアの被害は116件で、半期の件数として過去最多に並びました。年間で見ても200件を超える水準が続いています。
注目すべきは規模別の内訳です。同期の中小企業の被害は77件で、過去最多となりました。大企業だけが狙われているわけではないことが数字で示されています。
業種別では製造業が多くを占めますが、卸売・小売、サービス、情報通信など幅広い業種で被害が確認されています。
感染経路の大半はVPN機器とリモート接続
ここが重要な部分です。警察庁の調査では、感染経路が判明した事案の大半がVPN機器やリモートデスクトップ経由であり、不審なメールによるものはごくわずかでした。
つまり、多くの被害はメールの添付ファイルを開いたことで起きているのではありません。外部から接続するための機器の脆弱性や、盗まれた認証情報が入口になっています。
この事実が意味すること
この経路は、ウイルス対策ソフトでは防げません。端末が感染する前の段階で、ネットワーク機器を経由して侵入されているためです。
同時に、UTMを置いていれば安心という話でもありません。VPN機器そのものの脆弱性を放置していたり、認証情報が単純だったりすれば、機器の有無にかかわらず侵入されます。
製品を導入することよりも、機器を最新の状態に保ち、認証を適切に管理することのほうが被害の防止に直結する。統計はそのことを示しています。
参照:警察庁「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」
両方あっても足りない部分
機器の更新と認証情報の管理
前の項で見たとおり、実際の侵入口はネットワーク機器の脆弱性と認証情報です。ここを放置したままでは、どれだけ製品を並べても意味がありません。
ファームウェアを最新に保つこと、初期パスワードを変更すること、多要素認証を使うこと。費用のかからないこれらの対策が、最も効果の大きい部分です。
バックアップの取り方
被害を受けた後に事業を戻せるかどうかは、バックアップの質で決まります。ただし、取得していれば安心というわけではありません。
警察庁の調査では、バックアップを取得していた企業でも復元できた例は限られていました。復元できなかった理由として最も多いのが、バックアップも一緒に暗号化されていたことです。
同じネットワーク上にコピーを置いているだけでは、攻撃者から見えてしまいます。切り離した場所に保管する運用が必要です。
あわせて、実際に戻せるかを試しておいてください。取得しているつもりが中身が空だった、復元手順が分からず時間がかかったという事例は少なくありません。
侵入された後を見る仕組み
入口で止める、端末で止める。これに加えて、侵入された後の動きを検知して対応する仕組みがあります。端末の不審な挙動を記録し、被害の拡大を止める考え方です。
すべてを防ぎきることはできないという前提に立った対策で、大企業を中心に導入が進んでいます。中小企業でも、扱う情報の重要度によっては検討する価値があります。
| 自社に足りていない部分の整理からご相談ください バックアップの取り方や機器の更新体制まで含めて、優先順位をつけてご提案します。まずは現状をお聞かせください。 お問い合わせはこちらから。 |
自社にはどちらが必要か
ウイルス対策ソフトは前提として必要
端末を使う以上、ウイルス対策ソフトは基本の対策です。国が中小企業向けに示している最初に取り組むべき項目にも含まれています。
端末が持ち出される環境であればなおさらです。社内の機器では守れない場所で働く時間が長いほど、端末側の対策の比重が上がります。
UTMを足すかどうかの判断軸
判断の材料になるのは次の点です。社内にサーバーや共有フォルダーがあるか。ウイルス対策ソフトを入れられない機器がどれだけあるか。端末の台数が多く、個別の管理が難しくないか。
複合機や防犯カメラ、NASを社内に置いているなら、それらを守る手段は端末側の対策の外にあります。この点は導入を検討する具体的な理由になります。
逆に、従業員が数名でクラウドサービス中心、社内に守るべきサーバーもないという環境では、優先度は下がります。
なお、取引先からセキュリティ対策の実施状況を問われる機会も増えています。技術的な必要性とは別に、事業上の要請として求められる場合がある点も判断材料になります。
費用をどう配分するか
予算に限りがあるなら、効果の大きい順に配分します。まず基本の対策、次に端末側の対策、そして必要に応じて入口の対策という順序が現実的です。
入口の機器を入れたことで安心して、更新やパスワードの管理をおろそかにするのが最も危険な状態です。順序を守ってください。
導入と運用で確認しておくこと
機能が二重になっていないか
UTMにも対策ソフトにもWebフィルタリングの機能がある、といった重複が起きることがあります。両方で同じ費用を払っている状態になっていないか確認してください。
重複そのものが悪いわけではありません。多層で守る意味がある部分と、単に無駄になっている部分を区別することが大切です。
契約を見直す機会があれば、それぞれの契約に何が含まれているかを一覧にしてみてください。同じ機能に別々の会社へ支払っているケースが見つかることがあります。
誰が更新と確認を担当するか
対策ソフトの定義ファイルは自動更新されることが多い一方、機器のファームウェアは手動での対応が必要な場合があります。担当を決めておかないと、誰もやらない状態が続きます。
契約に運用が含まれているのか、自社でやる前提なのかを導入前に確認してください。ここが曖昧なまま数年が過ぎている環境は珍しくありません。
警告が出たときの手順
何かを検知したとき、誰に通知が届き、誰が判断し、どう対応するのかを決めておきます。警告が管理者のメールに届き続けているだけ、という状態では意味がありません。
業者に監視を任せる場合は、どのような頻度で何を報告してもらえるのかを具体的に確認してください。監視していますという説明だけでは、実際の内容がわかりません。
まとめ|守る場所が違うので置き換えはできない
UTMはネットワークの入口で通信を検査し、ウイルス対策ソフトは端末の中でファイルと動作を検査します。守る場所が違うため、どちらか一方でもう一方を置き換えることはできません。
UTMではUSBメモリ経由の感染や社外で感染した端末を防げません。一方、対策ソフトでは外部からの不正アクセスや、複合機・防犯カメラ・NASのようにソフトを入れられない機器を守れません。この非対称な関係を理解しておくことが判断の出発点です。
ただし、両方導入すれば安心というわけでもありません。警察庁の統計によると、ランサムウェアの感染経路の大半はVPN機器やリモート接続経由であり、不審メールによるものはごくわずかでした。製品を並べることより、機器を最新に保ち認証を適切に管理することのほうが効果は大きいのが現状です。
予算に限りがあるなら、基本の対策、端末側の対策、入口の対策という順序で配分してください。そのうえで、社内に守るべきサーバーや対策ソフトを入れられない機器があるかどうかで、入口の対策を足すかを判断するのが実務的な進め方です。
| 自社に足りていない部分の整理からご相談ください 複合機や防犯カメラを含めたオフィス全体の環境から、必要な対策を整理してご提案します。株式会社ライドにご相談ください。 お問い合わせはこちらから。 |


