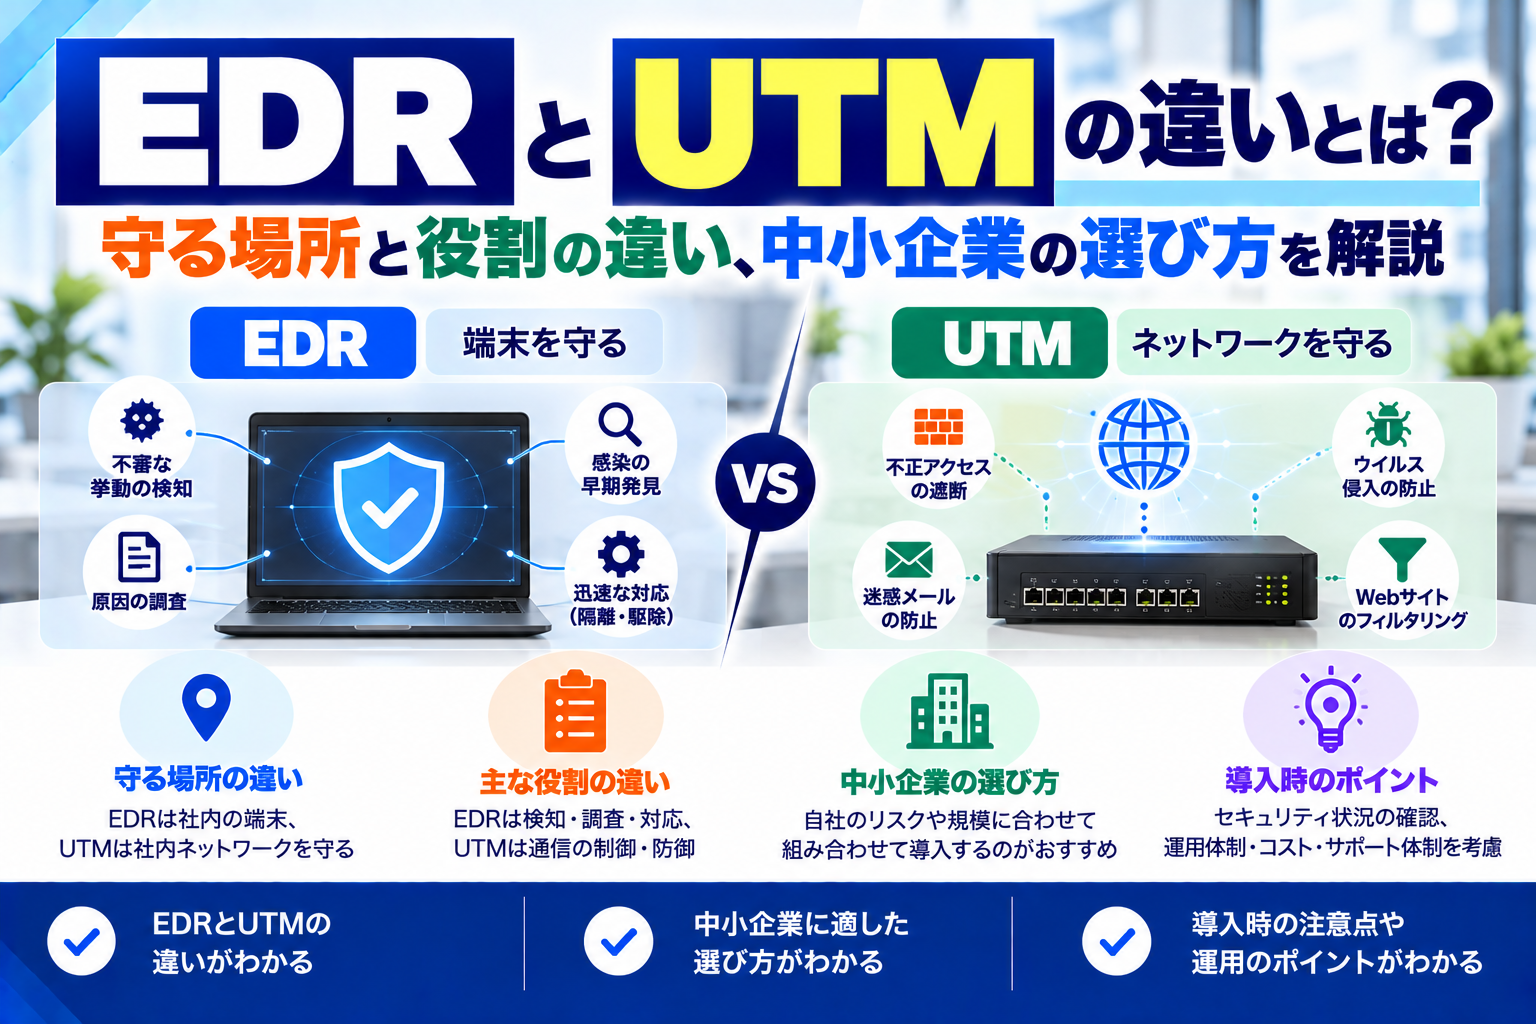
EDRとUTMの違いとは?守る場所と役割の違い、中小企業の選び方を解説
セキュリティ対策を見直そうとすると、「EDR」「UTM」「EPP」「XDR」など、アルファベットの略語が次々と出てきます。それぞれ何が違い、自社には何が必要なのかがわからず、検討が進まないという声は少なくありません。
中でもよく比較されるのが、EDRとUTMです。どちらもサイバー攻撃から会社を守るための仕組みですが、守る場所も、働くタイミングもまったく異なります。違いを理解しないまま選ぶと、費用をかけたのに守れない部分が残ってしまうことがあります。
この記事では、EDRとUTMの基本、両者の違い、EPP・XDR・MDRとの関係、どちらか一方で足りるのか、中小企業の規模別の選び方、費用の目安、導入時の注意点までを順に解説します。
まずは、検討時によく出る3つの疑問への答えを表で確認してください。確認したいポイントをクリックすると、該当する見出しへ移動します。
目次
- EDRとUTMの基本
- UTMとは:ネットワークの出入口を守る機器
- EDRとは:端末の中の異常を見つけて対応する仕組み
- EDRとUTMの違い
- 守る場所の違い
- 守るタイミングの違い
- 導入形態の違い
- 運用に必要な体制の違い
- 得意とする脅威の違い
- EPP・XDR・MDRとの関係
- EPP(ウイルス対策ソフト)
- XDR
- MDR(監視の外部委託)
- EDRとUTMはどちらか一方で足りる?
- UTMだけでは防げないこと
- EDRだけでは防げないこと
- 攻撃の流れで見る役割分担
- 組み合わせて多層防御にする
- 中小企業のEDR・UTMの選び方
- 社員10名程度までの会社
- 社員10〜50名程度の会社
- 社員50名以上・機密情報を多く扱う会社
- テレワークや外出が多い会社
- EDR・UTMの費用の目安
- UTMの費用
- EDRの費用
- 支援制度も確認する
- EDR・UTMを導入するときの注意点
- アラートに対応できる体制を決める
- ライセンスの更新と対象台数を管理する
- 既存のセキュリティソフトとの相性を確認する
- 従業員への教育も欠かせない
- まとめ
| 確認したいポイント | 結論 | 詳細 |
|---|---|---|
| EDRとUTMの一番の違いは? | 守る場所が「端末」か「出入口」かの違い | UTMは社内ネットワークとインターネットの出入口で通信を監視し、EDRはパソコンやサーバーの中の不審な動きを見張ります。 |
| どちらか一方で足りる? | 役割が違うため組み合わせるのが基本 | UTMは侵入を入口で防ぎ、EDRは入り込んだ脅威を見つけて被害を抑えます。予算に応じて優先順位をつけて導入します。 |
| 中小企業はどう選べばいい? | 規模と運用体制に合わせて段階的に導入 | 少人数ならUTMとウイルス対策ソフトから始め、端末が多い会社や機密情報を扱う会社はEDRや監視サービスを加えます。 |
この記事でわかること
- EDRとUTMそれぞれの仕組みと役割
- 守る場所・タイミング・導入形態・運用体制から見たEDRとUTMの違い
- EPP(ウイルス対策ソフト)・XDR・MDRとの関係
- EDRとUTMはどちらか一方で足りるのかと、多層防御の考え方
- 中小企業の規模別の選び方と、費用の目安・導入時の注意点
EDRとUTMの基本
まずは、EDRとUTMがそれぞれどのような仕組みなのかを確認しておきましょう。会社の建物にたとえると、UTMは「入口の門番」、EDRは「建物の中の監視カメラと緊急対応チーム」と考えるとわかりやすくなります。
UTMとは:ネットワークの出入口を守る機器
UTM(Unified Threat Management:統合脅威管理)とは、複数のセキュリティ機能を1台にまとめたネットワーク機器です。社内ネットワークとインターネットの境目に設置し、出入りする通信をまとめて監視・制御します。
UTMには、主に次のような機能が搭載されています。
- ファイアウォール:許可されていない通信を遮断する
- アンチウイルス:通信に含まれるウイルスを検知する
- 不正侵入検知・防御(IDS/IPS):攻撃と思われる通信を見つけて止める
- Webフィルタリング:危険なサイトへのアクセスを制限する
- アンチスパム:迷惑メールやなりすましメールをブロックする
1台で複数の対策をまとめて導入・管理できるため、専任のIT担当者がいない中小企業でも導入しやすいのが特徴です。
EDRとは:端末の中の異常を見つけて対応する仕組み
EDR(Endpoint Detection and Response)とは、パソコンやサーバーなどの端末(エンドポイント)の動きを常に記録・監視し、不審な動きを見つけて対応する仕組みです。端末にソフトウェアを入れて利用するのが一般的です。
EDRは、ウイルスが侵入することを前提に、「侵入した後にいち早く見つけ、被害を広げない」ことを目的としています。不審な動きを見つけたら管理者に通知し、感染が疑われる端末をネットワークから切り離したり、原因を調べるための記録を残したりします。
EDRとUTMの違い
EDRとUTMは、どちらもサイバー攻撃から会社を守るための仕組みですが、守る場所、働くタイミング、導入の形、必要な運用体制が大きく異なります。
守る場所の違い
最も大きな違いは、守る場所です。UTMは、社内ネットワークとインターネットの出入口を守ります。社内に入ってくる通信、社外へ出ていく通信をまとめてチェックする役割です。
一方、EDRは、社員が使うパソコンやサーバーそのものを守ります。端末の中で動いているプログラムや、ファイルの操作、通信の状況などを監視し、いつもと違う動きがないかを見張ります。
守るタイミングの違い
UTMは、攻撃が社内に入り込む前に入口で止めることを得意としています。いわば「侵入を防ぐための対策」です。
EDRは、入口をすり抜けて入り込んだ脅威を見つけ、被害を最小限に抑えることを得意としています。いわば「侵入された後の対策」です。最近のサイバー攻撃は巧妙になっており、入口ですべてを防ぎきることは難しいため、侵入後の対策の重要性が高まっています。
導入形態の違い
UTMは、オフィスに設置する機器として導入するのが一般的です。オフィス全体の通信をまとめて守れる一方で、UTMを通らない通信、たとえば社外に持ち出したパソコンの通信は守れません。
EDRは、端末ごとにソフトウェアを入れて利用します。端末がオフィスの外にあっても監視を続けられるため、テレワークや外出先での利用にも対応しやすいのが特徴です。
運用に必要な体制の違い
UTMは、一度設定すれば自動で通信をチェックしてくれるため、日々の運用の手間が比較的少ないのが特徴です。ただし、ログの確認や設定の見直しは定期的に必要です。
EDRは、不審な動きを見つけたときにアラート(警告)を確認し、本当に攻撃なのかを判断して対応する必要があります。そのため、社内に対応できる担当者がいない場合は、監視を外部に任せるサービスとの組み合わせが検討されます。
得意とする脅威の違い
UTMは、既知のウイルスや、危険なサイトへの接続、外部からの不正アクセスなど、入口でパターンを見分けられる脅威に強い仕組みです。多くの社員が同じ入口を使うオフィスでは、まとめて守れる効率の良さがあります。
EDRは、まだ知られていない新しい攻撃や、正規のソフトを悪用する攻撃など、ファイルの特徴だけでは見分けにくい脅威に強みがあります。端末の中での「いつもと違う動き」から異常を見つけるためです。
▼関連記事:UTMとウイルス対策ソフトの違いは?守る場所と防げる範囲を比べて解説
EPP・XDR・MDRとの関係
EDRやUTMを調べていると、EPP、XDR、MDRといった言葉もよく出てきます。それぞれの位置づけを整理しておきましょう。
EPP(ウイルス対策ソフト)
EPP(Endpoint Protection Platform)は、一般的にウイルス対策ソフトと呼ばれるものです。EDRと同じく端末を守る仕組みですが、既知のウイルスを見つけて、端末に入り込む前に防ぐことを目的としています。
EPPが「侵入を防ぐ警備員」だとすれば、EDRは「侵入された後に対応するチーム」です。EPPとEDRは置き換えるものではなく、組み合わせて使うのが基本で、両方の機能を1つの製品で提供しているものもあります。
XDR
XDR(Extended Detection and Response)は、EDRの考え方を広げ、端末だけでなく、ネットワーク、メール、クラウドなど複数の情報をまとめて分析する仕組みです。
社内のさまざまな場所で起きた異常をつなげて把握できるため、より高度な攻撃にも対応しやすくなります。一方で、導入や運用の難易度は高く、主に中規模以上の企業で検討されることが多い仕組みです。
MDR(監視の外部委託)
MDR(Managed Detection and Response)は、EDRなどが出したアラートを専門の事業者が24時間体制で監視し、分析や初動対応を代行するサービスです。
EDRを導入しても、アラートを確認して判断できる人がいなければ、十分に活かせません。社内に専任の担当者がいない中小企業では、EDRとMDRをセットで導入するケースが増えています。
EDRとUTMはどちらか一方で足りる?
結論からいうと、EDRとUTMは役割が違うため、どちらか一方だけではカバーしきれない部分が残ります。それぞれが防げないことを確認しておきましょう。
UTMだけでは防げないこと
UTMは出入口を守る機器のため、UTMを通らない通信は守れません。たとえば、社外に持ち出したパソコンや、在宅勤務で自宅のネットワークにつないだパソコンは、UTMの保護の外になります。
また、メールに添付されたファイルを社員が開いてしまった場合や、USBメモリから感染した場合など、社内に入り込んだ後の端末の中の動きは、UTMでは把握しにくい部分です。
EDRだけでは防げないこと
EDRは、ソフトウェアを入れた端末しか守れません。複合機やネットワークカメラ、ルーターなど、EDRを入れられない機器は保護の対象外になります。
また、危険なサイトへのアクセスを入口でまとめて止めたり、外部からの大量の攻撃を遮断したりすることは、ネットワークの入口に置くUTMのほうが得意です。
攻撃の流れで見る役割分担
たとえば、取引先を装ったメールで不正なファイルが送られてきた場合を考えてみましょう。まず、UTMが迷惑メールや既知のウイルスとして入口で止めることができれば、被害は起きません。
しかし、巧妙に作られたファイルが入口をすり抜け、社員が開いてしまうこともあります。このとき、EDRが端末の中の不審な動きを見つけ、感染した端末をネットワークから切り離すことで、社内のほかのパソコンへの感染の広がりを防げます。
さらに、感染した端末が外部の攻撃者のサーバーと通信しようとした場合には、UTMが出口でその通信を止めることもできます。このように、両者は攻撃の段階ごとに異なる役割を担っています。
組み合わせて多層防御にする
そのため、UTMで入口を守り、EDRで端末の中を守るという組み合わせが、多層防御の基本的な考え方です。東京都の中小企業向けのサイバーセキュリティ対策の情報でも、UTMとEDRはどちらが優れているかを比べるものではなく、UTMが出入口で不審な通信を抑え、EDRが端末の中で起きた異常を見つけて対応する、互いに補い合う関係だと整理されています(参考:東京都 中小企業サイバーセキュリティ対策「EDR/XDRとUTM:守る場所で整理する」)。
とはいえ、中小企業にとって、すべてを一度に導入するのは費用の面で難しいこともあります。自社のリスクと予算に合わせて、優先順位をつけて導入することが現実的です。
▼関連記事:中小企業にUTMは必要?狙われる実態と、国の支援制度を含めた対策の選び方
| 自社に必要なセキュリティ対策がわからない方へ 株式会社ライドでは、社員数やパソコンの台数、働き方、扱っている情報をお聞きしたうえで、UTMを中心とした情報漏えい対策をご提案します。 今お使いのセキュリティ機器やソフトの見直しのご相談もお気軽にどうぞ。 セキュリティ対策のお問い合わせはこちら |
中小企業のEDR・UTMの選び方
EDRとUTMをどう組み合わせるかは、会社の規模、働き方、社内の運用体制によって変わります。規模別の選び方の目安を紹介します。
社員10名程度までの会社
社員が10名程度までで、多くの社員がオフィスで働いている会社であれば、まずはUTMとウイルス対策ソフト(EPP)の組み合わせから始めるのが現実的です。入口と端末の基本的な対策をそろえるだけでも、多くの一般的な攻撃を防げます。
社内にIT担当者がいない場合は、導入から運用までまとめて任せられる業者を選ぶと安心です。
社員10〜50名程度の会社
社員が増え、パソコンの台数も多くなると、1台の感染が社内に広がるリスクも高まります。この規模では、UTMに加えて、EDRの導入を検討する価値があります。
ただし、EDRのアラートに対応できる担当者がいない場合は、監視を外部に任せられるサービスとセットで検討しましょう。
社員50名以上・機密情報を多く扱う会社
社員が多い会社や、顧客の個人情報、取引先の設計データなど機密性の高い情報を扱う会社では、UTMとEDRの両方を導入し、24時間の監視体制を整えることが望ましいといえます。
取引先から、セキュリティ対策の状況を確認されることも増えています。取引の条件として求められる対策の水準も踏まえて、対策の範囲を決めましょう。
テレワークや外出が多い会社
社員がオフィスの外でパソコンを使うことが多い会社では、UTMだけでは守れない範囲が広くなります。端末ごとに守れるEDRの重要性が高くなるため、規模にかかわらず早めの導入を検討しましょう。
▼関連記事:UTMは必要ない?不要と言われる理由と、導入すべき企業の判断基準を解説
EDR・UTMの費用の目安
EDRとUTMは、費用のかかり方も異なります。ここでは一般的な目安を紹介しますが、実際の金額は機種や台数、契約内容によって変わるため、見積もりで確認してください。
UTMの費用
UTMは、オフィスに設置する機器の費用と、ウイルス定義ファイルなどを更新するためのライセンス費用がかかります。小規模なオフィス向けの機種であれば、リースで月額数千円〜2万円程度が一般的な目安です。
守る端末の台数や通信量が増えると、より性能の高い機種が必要になり、費用も上がります。ライセンスの有効期間と更新費用も、あわせて確認しておきましょう。
▼関連記事:UTMの耐用年数は何年?法定耐用年数と実際の寿命、買い替えの判断基準を解説
EDRの費用
EDRは、守る端末の台数に応じた月額料金や年額料金がかかるのが一般的です。1台あたりの料金は製品によって異なり、月額数百円〜数千円程度が目安です。
監視を外部に任せるサービスを付ける場合は、さらに費用がかかります。端末の台数と、必要な監視の範囲から、総額を試算して比べましょう。
支援制度も確認する
中小企業向けには、ネットワークの監視や異常時の対応をまとめて手ごろな料金で提供する「サイバーセキュリティお助け隊サービス」などの仕組みもあります。また、国や自治体の補助金に、セキュリティ対策の費用を対象とする枠が設けられている場合もあります。
制度の内容や公募の時期は年度ごとに変わるため、導入を決める前に最新の情報を確認しておきましょう。経理上の扱いについても、導入方法によって異なるため、あわせて確認しておくと安心です。
▼関連記事:セキュリティソフトの勘定科目は?金額・契約形態別の仕訳と2026年の改正点を解説
| UTMの導入費用を知りたい方へ 株式会社ライドでは、社員数やネットワーク環境に合わせて、過不足のないUTMの機種と契約内容をお見積もりします。 法人向け光回線やビジネスフォン、複合機を含めたオフィスの通信環境全体の見直しもご提案できます。 無料見積もりのお問い合わせはこちら |
EDR・UTMを導入するときの注意点
EDRやUTMは、導入するだけで安全になるわけではありません。導入後に効果を発揮させるため、次の点に注意しましょう。
アラートに対応できる体制を決める
EDRやUTMが不審な動きを見つけても、アラートを確認して対応する人がいなければ、被害を防げません。誰がアラートを確認するのか、異常があったときにどのように対応するのかを、導入前に決めておきましょう。
社内での対応が難しい場合は、業者の監視サービスや、異常時の駆けつけ対応が含まれた契約を選ぶと安心です。
ライセンスの更新と対象台数を管理する
UTMもEDRも、ライセンスが切れると新しい脅威に対応できなくなります。ライセンスの有効期限を管理し、更新を忘れないようにしましょう。
EDRは、ソフトを入れた端末しか守れません。新しく購入したパソコンや、入れ替えた端末にソフトを入れ忘れることがないよう、端末の管理もあわせて行いましょう。社員の入社や退職、パソコンの入れ替えのたびに、ライセンスの割り当てを見直すルールを決めておくと、無駄な費用や守られていない端末をなくせます。
既存のセキュリティソフトとの相性を確認する
すでにウイルス対策ソフトを使っている場合、EDRを追加すると、ソフトどうしが干渉してパソコンの動作が重くなることがあります。導入前に、今のソフトとの相性や、置き換えが必要かを確認しましょう。
従業員への教育も欠かせない
どれだけ優れた仕組みを導入しても、不審なメールの添付ファイルを開く、推測されやすいパスワードを使うといった人の行動が原因で、被害が起きることがあります。
EDRやUTMの導入とあわせて、従業員向けのセキュリティ教育や、パソコンのOS・ソフトの更新を続けることが、会社を守るうえで大切です。
まとめ
EDRとUTMの最も大きな違いは、守る場所です。UTMは社内ネットワークとインターネットの出入口で通信を監視し、侵入を入口で防ぎます。EDRはパソコンやサーバーの中の動きを監視し、入り込んだ脅威を見つけて被害を最小限に抑えます。
両者は役割が異なるため、どちらか一方ではカバーしきれない部分が残ります。UTMで入口を守り、EDRで端末の中を守る多層防御が基本の考え方です。あわせて、EPP(ウイルス対策ソフト)やMDR(監視の外部委託)との組み合わせも検討しましょう。
中小企業では、規模や働き方、運用体制に合わせて優先順位をつけて段階的に導入することが現実的です。導入後のアラート対応やライセンスの管理、従業員への教育まで含めて、自社に合ったセキュリティ対策を整えましょう。
| UTMや情報セキュリティの相談は株式会社ライドへ 株式会社ライドは、静岡県三島市を拠点に、UTMや防犯カメラ、ビジネスフォン、複合機、法人向け光回線の導入を通じて、オフィスの安全と業務環境の改善をお手伝いしています。セキュリティ対策の見直しもお気軽にご相談ください。 お問い合わせはこちら |